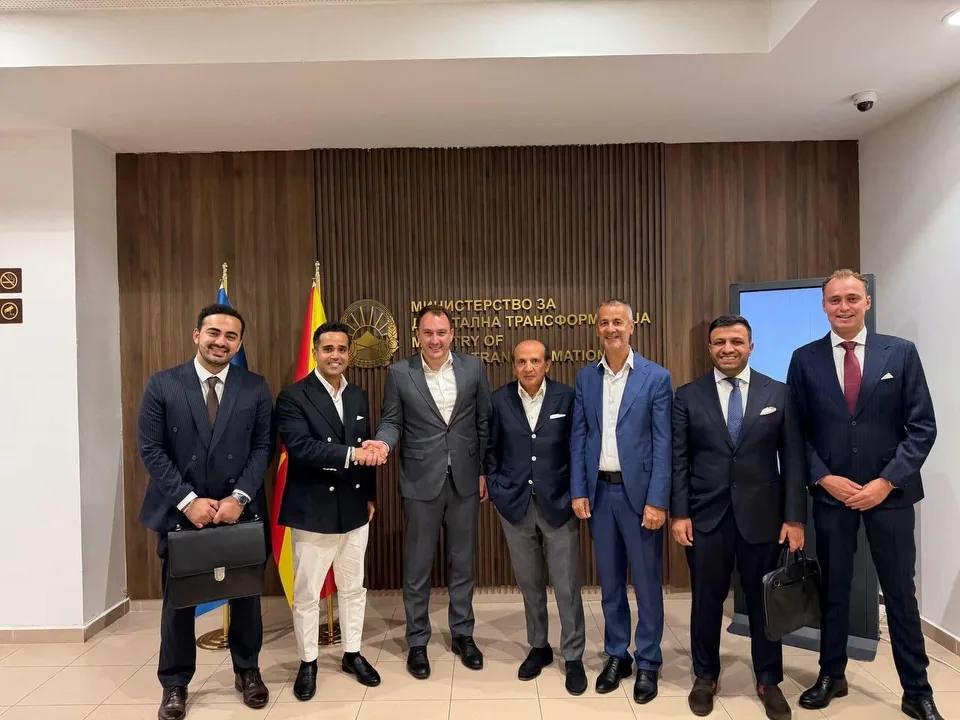
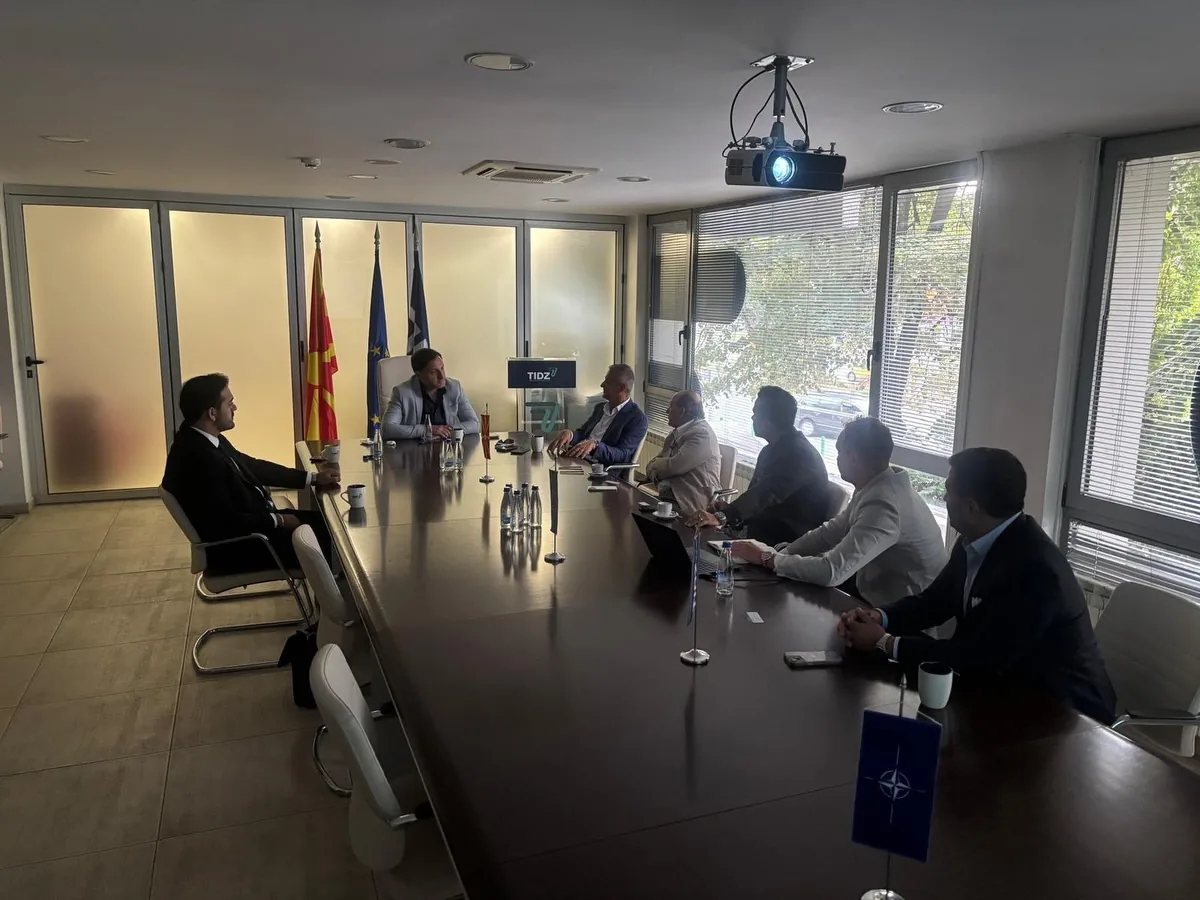
Unser Mitgründer und Geschäftsführer Abdussamed Nazik war Teil einer Delegation nach Nordmazedonien. Im Gespräch mit dem Minister für digitale Transformation und Invest North Macedonia ging es um KI und sichere digitale Infrastruktur.
Instagram
Beiträge
germanaidefense
germanaidefenseNordmazedonien | Strategischer Dialog zu KI und digitaler Infrastruktur
Unser Mitgründer und Geschäftsführer Abdussamed Nazik war Teil einer Delegation nach Nordmazedonien, gemeinsam mit Hadi Teherani, Payam Hazin, Nihat Yilmaz und Fabian Weber, begleitet von Prof. Orce Simov. Wir haben mit S.E. Stefan Andonovski, Minister für digitale Transformation, und mit Goce Dimovski, Direktor von Invest North Macedonia gesprochen.
Nordmazedonien | Strategischer Dialog zu KI und digitaler Infrastruktur
Unser Mitgründer und Geschäftsführer Abdussamed Nazik war Teil einer Delegation nach Nordmazedonien, gemeinsam mit Hadi Teherani, Payam Hazin, Nihat Yilmaz und Fabian Weber, begleitet von Prof. Orce Simov.
Wir haben mit S.E. Stefan Andonovski, Minister für digitale Transformation, und mit Goce Dimovski, Direktor von Invest North Macedonia gesprochen. Im Mittelpunkt: konkrete Ansätze für eine Zusammenarbeit zwischen Nordmazedonien und Deutschland in künstlicher Intelligenz, digitaler Transformation und Energieinfrastruktur.
Ein zentrales Thema war die Vision eines KI-Innovationsparks, der künstliche Intelligenz, Energie und sichere digitale Infrastruktur in einem Ökosystem zusammenführt. Ziel ist es, nachhaltigen wirtschaftlichen Wert zu schaffen und Nordmazedonien als Investitionsstandort zu stärken.
Wir danken Minister Andonovski und Goce Dimovski für den offenen und zukunftsgerichteten Austausch.
Als GermanAI Defense bringen wir unsere Expertise in KI, Cybersicherheit und sicherer digitaler Infrastruktur ein. Vom Dialog zur Umsetzung, Schritt für Schritt.
#NorthMacedonia #Germany #ArtificialIntelligence #DigitalInfrastructure #Cybersecurity #GermanAIDefense… mehr
Nordmazedonien | Strategischer Dialog zu KI und digitaler Infrastruktur
Unser Mitgründer und Geschäftsführer Abdussamed Nazik war Teil einer Delegation nach Nordmazedonien, gemeinsam mit Hadi Teherani, Payam Hazin, Nihat Yilmaz und Fabian Weber, begleitet von Prof. Orce Simov.
Wir haben mit S.E. Stefan Andonovski, Minister für digitale Transformation, und mit Goce Dimovski, Direktor von Invest North Macedonia gesprochen. Im Mittelpunkt: konkrete Ansätze für eine Zusammenarbeit zwischen Nordmazedonien und Deutschland in künstlicher Intelligenz, digitaler Transformation und Energieinfrastruktur.
Ein zentrales Thema war die Vision eines KI-Innovationsparks, der künstliche Intelligenz, Energie und sichere digitale Infrastruktur in einem Ökosystem zusammenführt. Ziel ist es, nachhaltigen wirtschaftlichen Wert zu schaffen und Nordmazedonien als Investitionsstandort zu stärken.
Wir danken Minister Andonovski und Goce Dimovski für den offenen und zukunftsgerichteten Austausch.
Als GermanAI Defense bringen wir unsere Expertise in KI, Cybersicherheit und sicherer digitaler Infrastruktur ein. Vom Dialog zur Umsetzung, Schritt für Schritt.
Tagesaktuelle Meldungen aus anerkannten Sicherheitsquellen, automatisch zusammengetragen und laufend aktualisiert. Tippen Sie auf eine Meldung, um den vollständigen Bericht bei der Quelle zu lesen.
Lade aktuelle Meldungen…
·
Schlagzeilen und Kurzauszüge stammen von der jeweiligen Quelle und verlinken dorthin. Keine Gewähr für fremde Inhalte.